Cómo segmentar red de invitados sin exponer su empresa
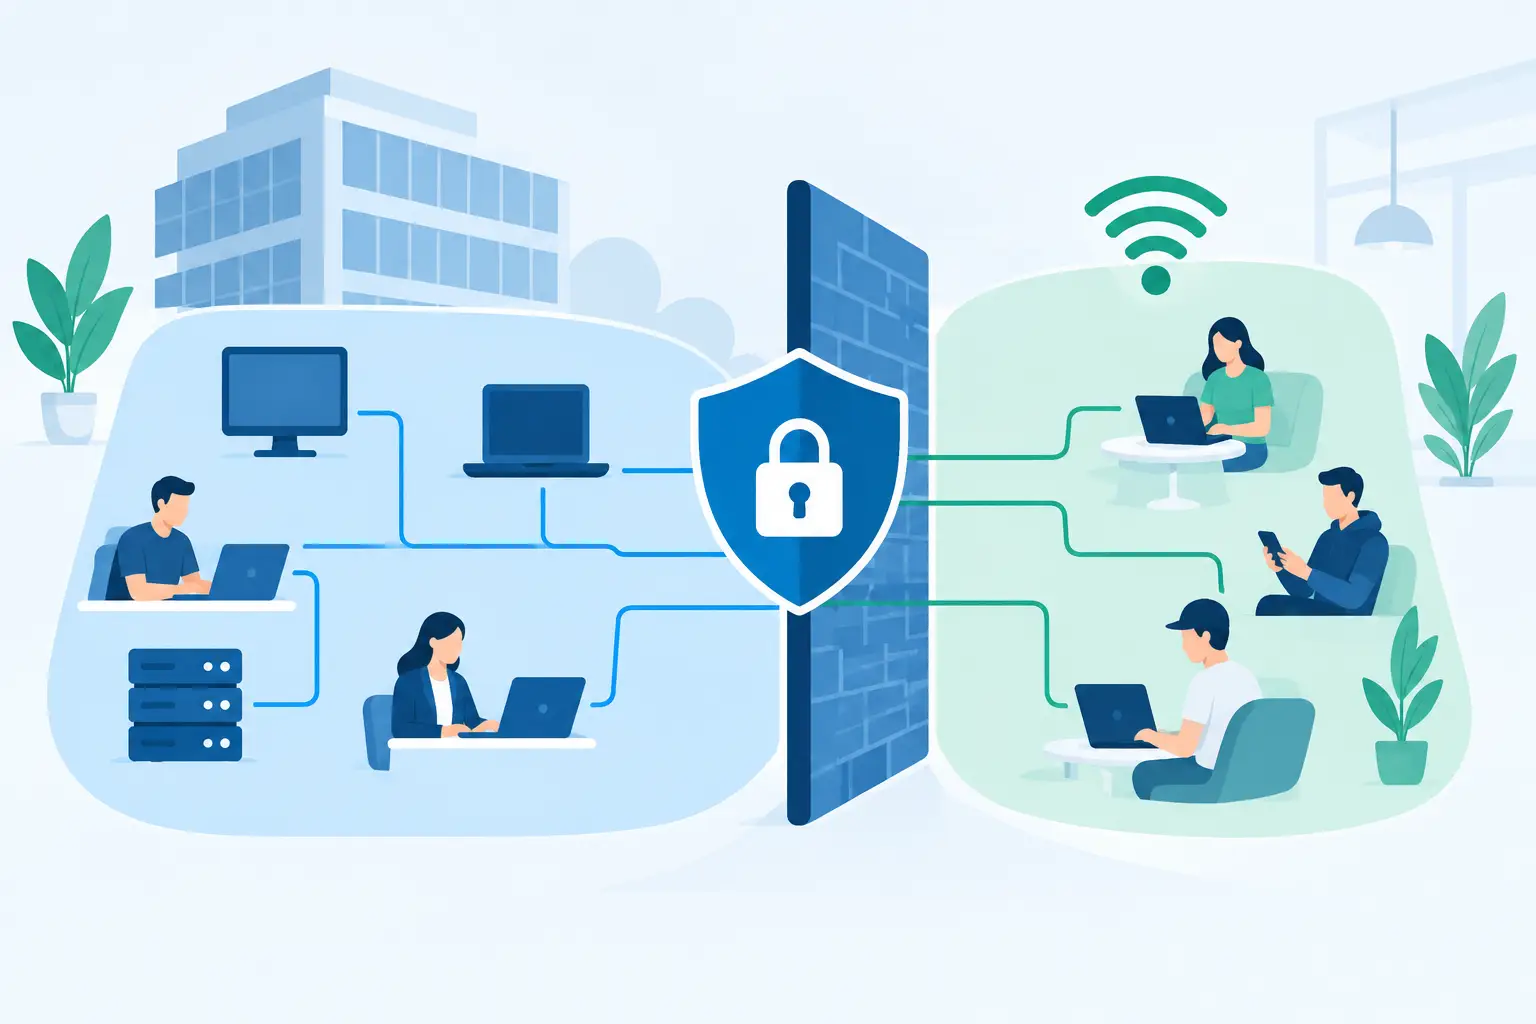
Un visitante pide la contraseña del WiFi, un suplidor conecta una laptop o un paciente espera en recepción usando internet. Son situaciones normales, pero pueden convertirse en una puerta de entrada a los sistemas de su empresa si todos usan la misma red. Segmentar red de invitados significa crear un acceso separado para visitantes, sin visibilidad ni comunicación con las computadoras, servidores, cámaras, impresoras o dispositivos de punto de venta del negocio.
No se trata simplemente de ponerle otro nombre al WiFi. La separación debe existir también dentro de la infraestructura de red, con reglas que impidan que un equipo de invitados llegue a recursos internos. Cuando se configura correctamente, su empresa puede ofrecer conectividad sin entregar acceso a lo que sostiene la operación.
Por qué una red de invitados sin segmentación es un riesgo
Una contraseña compartida no equivale a seguridad. Aunque el WiFi tenga clave, una persona conectada a una red común puede intentar detectar dispositivos disponibles, acceder a carpetas mal configuradas o aprovechar una computadora infectada para moverse hacia otros equipos. El riesgo no depende de que el visitante tenga malas intenciones. Basta con que su teléfono o laptop tenga software malicioso, aplicaciones desactualizadas o una configuración insegura.
En una clínica, por ejemplo, el WiFi de sala de espera no debe compartir el mismo segmento que las estaciones que acceden a expedientes o a sistemas de facturación. En un comercio, los clientes y suplidores no deberían estar en la misma red que las terminales de pago, cámaras IP o equipos administrativos. En una oficina profesional, una visita no necesita descubrir la impresora, el servidor de archivos ni las computadoras del personal.
También hay un asunto de continuidad. El tráfico de invitados puede consumir ancho de banda con videollamadas, descargas o actualizaciones automáticas. Sin controles, esto puede afectar una llamada VoIP, una transacción, el acceso remoto de un empleado o una aplicación en la nube. Separar los accesos permite aplicar límites y proteger el rendimiento de las funciones que generan ingresos.
Qué significa segmentar una red de invitados correctamente
La segmentación efectiva combina varios controles. El nombre visible de la red inalámbrica, conocido como SSID, es solo la capa que ve el usuario. Detrás de ese nombre, la red debe estar asignada a una VLAN o segmento independiente y tener reglas de firewall que bloqueen el acceso hacia la red corporativa.
El resultado esperado es sencillo de verificar: un visitante puede navegar por internet, pero no puede alcanzar una computadora de contabilidad, una impresora de oficina, una cámara, un servidor, un teléfono VoIP o un equipo de punto de venta. A la vez, la red corporativa puede conservar acceso a los recursos que necesita para trabajar.
En algunos casos conviene separar más de dos redes. Una empresa puede necesitar una red para empleados, otra para invitados y una tercera para dispositivos operativos como cámaras, controles de acceso, televisores inteligentes o equipos de Internet de las cosas. Si el negocio procesa tarjetas, maneja información de salud o tiene requisitos contractuales, esta separación requiere una evaluación más cuidadosa de cumplimiento y alcance.
Cómo segmentar red de invitados en una empresa
El primer paso es identificar qué está conectado. Muchas redes pequeñas han crecido por acumulación: se instala un nuevo router, se añade una cámara, se conecta una impresora inalámbrica y luego se comparte la clave con empleados, visitas y suplidores. Antes de cambiar configuraciones, conviene documentar equipos, aplicaciones críticas, direcciones de red, puntos de acceso y necesidades de cada grupo de usuarios.
Después se diseña la separación. Una configuración típica asigna una VLAN exclusiva a invitados, crea un SSID asociado a esa VLAN y configura el firewall para permitir únicamente la salida a internet. Las conexiones desde invitados hacia las subredes internas deben denegarse expresamente. También suele ser recomendable activar el aislamiento entre clientes, de modo que un invitado no pueda comunicarse directamente con otro dispositivo conectado a la misma red de visitas.
El tercer paso es definir límites de servicio. La red de invitados no necesita la misma prioridad que una computadora de caja o una llamada de servicio al cliente. Se puede limitar el ancho de banda por usuario o por red, bloquear tráfico no necesario y aplicar horarios si el uso ocurre únicamente durante horas de atención. Estos límites no son para castigar al visitante: evitan que una sola conexión afecte al resto de la operación.
Finalmente, hay que probar. Una configuración debe validarse desde un teléfono o laptop conectado al WiFi de invitados. El dispositivo debería navegar por internet, pero fallar al intentar abrir recursos internos, encontrar impresoras o llegar a direcciones de administración de equipos. Esta prueba confirma que la política funciona en la práctica y no solo en un diagrama.
El firewall es la frontera que hace la diferencia
Una VLAN sin reglas de firewall puede dar una falsa sensación de seguridad. La segmentación depende de que el router o firewall conozca cada red y aplique una política clara entre ellas. La regla base para invitados suele ser: permitir acceso a internet y bloquear acceso a las redes privadas de la empresa.
Sin embargo, no todas las empresas necesitan exactamente la misma política. Algunos negocios usan un portal cautivo para aceptar términos de uso o entregar códigos temporeros. Otros necesitan que empleados usen una red separada para dispositivos personales, con controles distintos a los de visitantes. En ambientes con múltiples sucursales, acceso remoto, telefonía o aplicaciones alojadas localmente, las reglas deben revisarse para evitar interrupciones operativas.
Equipos domésticos y equipos empresariales no ofrecen el mismo control
Muchos routers de consumo incluyen una opción llamada “Guest Network”. Puede ser útil en una oficina muy pequeña, pero no siempre garantiza una separación completa, especialmente si el equipo está mal configurado o si la red tiene switches y puntos de acceso adicionales. Tampoco suele ofrecer visibilidad, políticas detalladas, capacidad de crecimiento ni registros adecuados para investigar incidentes.
Los firewalls, switches administrables y puntos de acceso empresariales permiten configurar VLAN, aislamiento, priorización de tráfico y políticas centralizadas. Esto es especialmente relevante cuando una empresa tiene varias áreas, cámaras, telefonía VoIP, servidores locales o equipos conectados por cable. La red de invitados no debe depender de una opción activada sin validar qué ocurre detrás de ella.
Errores que dejan expuesta la red de visitas
El error más común es crear un segundo nombre de WiFi sin separar la red internamente. Si ambos SSID terminan en la misma subred, el visitante continúa teniendo visibilidad sobre recursos corporativos. Otro error frecuente es usar una contraseña permanente, compartida sin control durante años, incluso después de que cambian empleados o suplidores.
También crea problemas conectar puntos de acceso nuevos sin documentar su configuración. Un área puede estar usando una red de invitados aislada, mientras otra transmite un SSID conectado directamente a la red principal. En negocios que ocupan varios locales, almacenes o pisos, la consistencia es tan importante como la configuración inicial.
Por último, no conviene olvidar los equipos cableados. Un visitante puede conectar una laptop a un puerto de pared disponible en una sala de conferencias. Ese puerto debe pertenecer a una red restringida o estar deshabilitado cuando no se utilice. La segmentación debe considerar WiFi, switches, puertos físicos y acceso administrativo a los equipos de red.
Una política simple evita decisiones improvisadas
La tecnología funciona mejor cuando responde a una política operativa clara. Defina quién puede recibir acceso de invitado, quién administra la contraseña o el portal, cuánto tiempo dura ese acceso y qué hacer cuando un empleado necesita conectarse con un dispositivo personal. Estas decisiones reducen la dependencia de una sola persona y evitan que el personal improvise ante una solicitud urgente.
La documentación también facilita la recuperación después de un apagón, una falla de equipo o un evento atmosférico. Cuando el negocio necesita restablecer conectividad con rapidez, saber qué VLAN, SSID y reglas corresponden a cada servicio evita cambios apresurados que pueden abrir brechas o detener sistemas críticos.
Una evaluación de infraestructura puede convertir este tema en acciones concretas: identificar qué está mezclado, priorizar los riesgos, definir el equipo necesario y documentar los cambios. Netblue trabaja este proceso con una visión completa de red, seguridad y continuidad, sin pasarle la bola a otro suplidor.
La próxima vez que alguien solicite acceso al WiFi, la respuesta ideal no debe depender de la confianza personal ni de una contraseña compartida. Debe ser una red preparada para recibir visitantes mientras su negocio continúa conectado, protegido y funcionando.
¿Quiere saber cómo está su negocio?
Le hacemos una evaluación gratuita y sin compromiso de su red y su seguridad, y le entregamos un informe claro con prioridades y costos, en español y sin tecnicismos.