Firewall administrado para empresas que sí protege
Cuando un empleado no puede acceder al sistema de facturación, el correo deja de enviar o una sucursal pierde conectividad, el problema rara vez se queda en un asunto técnico. Se detienen ventas, se atrasan servicios y el equipo pierde tiempo buscando a quién llamar. Un firewall administrado para empresas ayuda a prevenir esos escenarios al controlar quién entra, qué tráfico circula por la red y cómo responde la infraestructura ante actividad sospechosa.
Para una pequeña o mediana empresa en Puerto Rico, el firewall no debe verse como una caja conectada al módem. Es una pieza central de seguridad y continuidad operativa. Bien configurado, protege la red de la oficina, el WiFi, los equipos remotos, los servidores, las cámaras y los servicios en la nube. Mal configurado o sin supervisión, puede convertirse en un punto ciego que solo se descubre después de un incidente.
Qué protege un firewall administrado para empresas
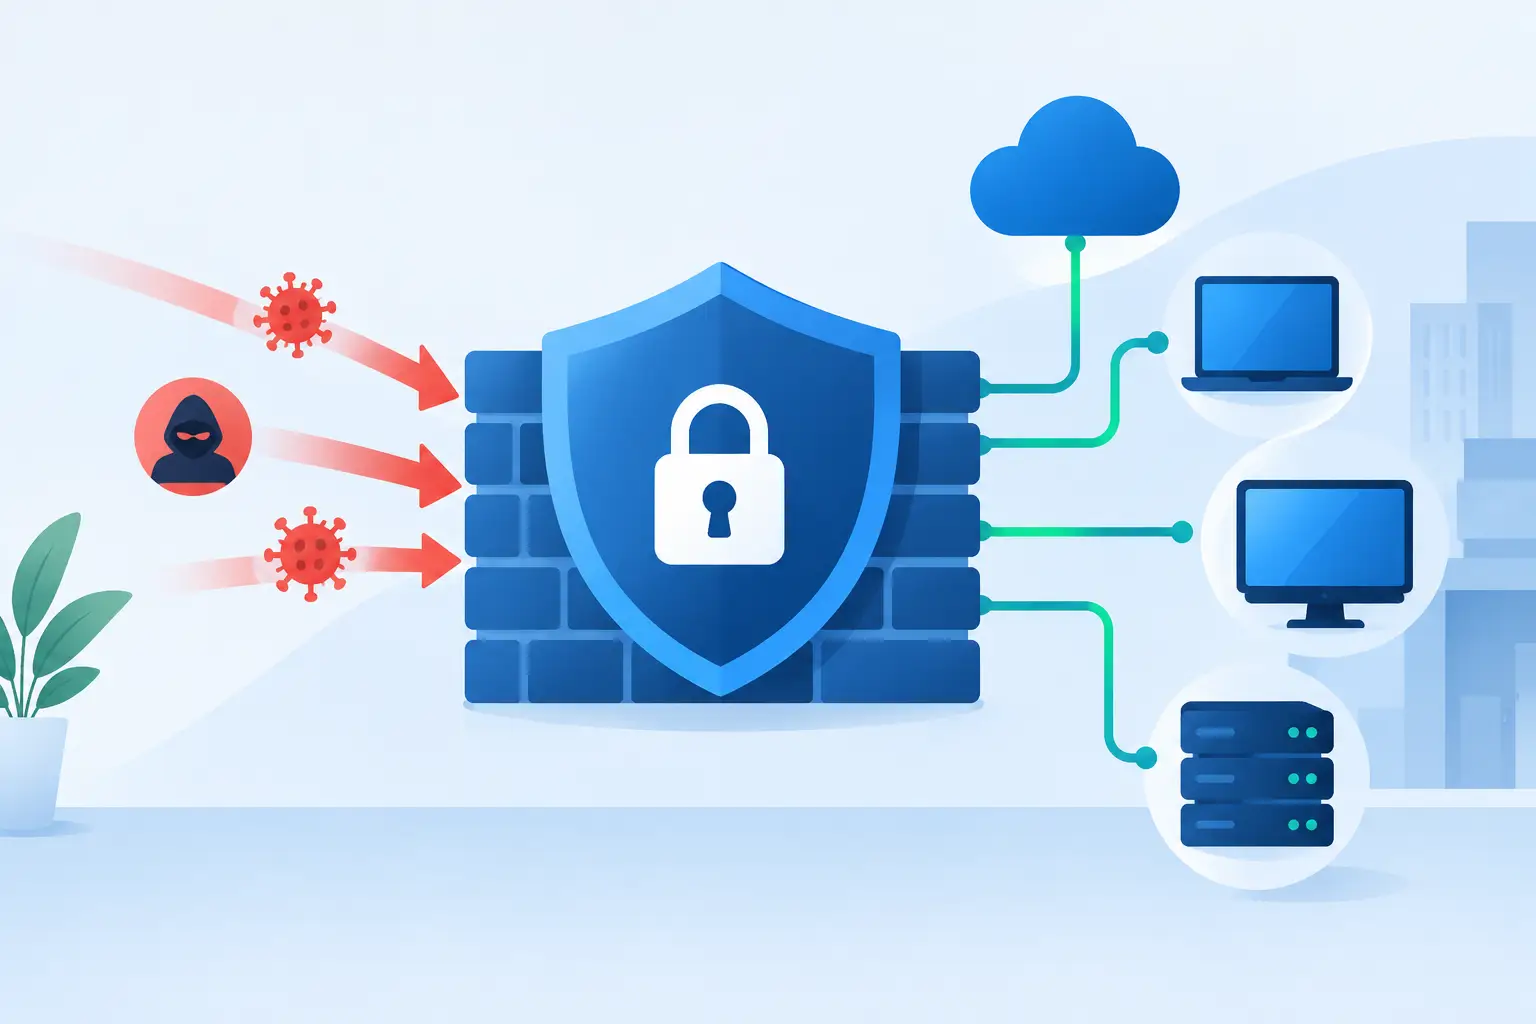
El primer control es el acceso desde Internet hacia los sistemas de su negocio. La mayoría de las empresas no necesita tener servicios internos expuestos públicamente. Cada puerto abierto sin una razón documentada representa una oportunidad adicional para intentos de acceso no autorizado, ransomware o explotación de fallas conocidas.
Un firewall empresarial aplica reglas para permitir únicamente las conexiones necesarias. Por ejemplo, puede limitar el acceso remoto a usuarios autorizados mediante una VPN, bloquear intentos de conexión desde ubicaciones inusuales o impedir que un equipo de invitados alcance servidores, impresoras o estaciones de trabajo administrativas.
También inspecciona el tráfico que sale de la empresa. Esto importa porque una computadora infectada no siempre muestra señales evidentes al principio. Puede intentar comunicarse con un servidor malicioso, descargar herramientas adicionales o enviar información fuera de la red. Los servicios de filtrado web, prevención de intrusiones y control de aplicaciones ayudan a detectar y bloquear parte de ese comportamiento antes de que escale.
En negocios que manejan datos sensibles, esta separación es especialmente necesaria. Una clínica puede aislar los equipos administrativos, dispositivos médicos conectados y WiFi de visitantes. Un comercio que procesa tarjetas puede segmentar sus terminales de punto de venta. Una oficina financiera puede restringir el acceso a aplicaciones críticas según el rol de cada empleado. El firewall no garantiza por sí solo cumplimiento con HIPAA, PCI DSS u otros requisitos, pero establece controles técnicos que forman parte de una estrategia seria de cumplimiento.
El problema no es solo instalarlo
Comprar un equipo de seguridad es una decisión inicial, no una administración continua. Las amenazas cambian, el personal entra y sale, las aplicaciones se actualizan y la empresa abre nuevas sucursales o adopta servicios en la nube. Una regla que era válida hace un año puede ser un riesgo ahora.
Por eso, un firewall administrado incluye más que la instalación. Incluye revisar la configuración, aplicar actualizaciones de seguridad, monitorear eventos relevantes, ajustar reglas autorizadas y documentar cambios. La meta no es llenar al cliente de alertas técnicas, sino distinguir qué requiere acción inmediata, qué debe investigarse y qué puede resolverse como parte del mantenimiento regular.
Un proveedor que administra el firewall también debe conocer el contexto del negocio. Bloquear una aplicación sin entender que la usa el sistema de inventario puede causar una interrupción innecesaria. Permitir una excepción sin verificar el riesgo puede abrir una puerta que nadie vuelve a revisar. La administración efectiva combina controles técnicos con comunicación clara y cambios aprobados.
Router del proveedor, antivirus y firewall: funciones distintas
El equipo que entrega el proveedor de Internet generalmente permite conectar la oficina, pero no sustituye un firewall empresarial administrado. Puede ofrecer funciones básicas, aunque rara vez cuenta con la visibilidad, segmentación, registros, políticas detalladas y capacidad de respuesta que requiere una operación con múltiples usuarios y sistemas críticos.
El antivirus o la protección de endpoints tampoco reemplazan al firewall. El antivirus protege cada computadora o servidor; el firewall controla el tráfico en el perímetro y entre segmentos de la red. Ambos controles se complementan. Si uno falla, el otro puede limitar el alcance del incidente.
Tampoco basta con usar Microsoft 365, aplicaciones en la nube o acceso remoto. Aunque estos servicios incluyen controles propios, los equipos de la oficina siguen conectados a una red local que necesita reglas, segmentación y visibilidad. La seguridad debe acompañar el recorrido completo de los datos, no solo una parte.
Cómo se administra sin detener la operación
La administración debe comenzar con una evaluación, no con una configuración genérica. Antes de recomendar un equipo o servicio, es necesario identificar qué conexiones existen, cuáles son los sistemas críticos, quién necesita acceso remoto y qué dispositivos no deberían compartir la misma red.
Un proceso práctico suele seguir tres pasos:
- Evaluación de la infraestructura. Se revisan el equipo actual, enlaces de Internet, WiFi, servidores, servicios expuestos, usuarios remotos y segmentación disponible. El resultado debe señalar riesgos prioritarios en lenguaje de negocio, no solo una lista de hallazgos técnicos.
- Diseño y planificación documentada. Se definen las reglas necesarias, redes separadas, acceso VPN, políticas de filtrado, capacidad del equipo y plan de respaldo de configuración. También se establecen responsables y un procedimiento para solicitar cambios.
- Monitoreo y mejora continua. Se aplican actualizaciones, se revisan alertas, se ajustan políticas cuando cambia la operación y se atienden incidentes con una ruta clara de escalamiento. La documentación se mantiene al día para que el conocimiento no dependa de una sola persona.
En Netblue IT Consulting, este enfoque busca que el negocio tenga un equipo que atienda la red, el acceso remoto, el correo y la seguridad coordinadamente, sin pasarle la bola a otro suplidor cuando aparece un problema entre sistemas.
Qué debe incluir el servicio mensual
No todos los servicios administrados cubren lo mismo. Algunos se limitan a vender y registrar un equipo; otros incluyen supervisión activa, mantenimiento y apoyo ante incidentes. Antes de contratar, conviene solicitar por escrito qué tareas están incluidas, con qué frecuencia se revisa el equipo y qué ocurre cuando se detecta una amenaza o una falla.
Un servicio bien definido debe contemplar la administración de usuarios VPN, cambios de reglas aprobados, respaldo de la configuración, actualizaciones de firmware evaluadas, revisión de registros relevantes y soporte para incidentes relacionados con el firewall. También debe aclarar si el equipo es propiedad del cliente, está incluido como renta o se reemplaza bajo ciertos términos.
La capacidad es otro factor decisivo. Un firewall económico puede funcionar para una oficina pequeña con navegación básica, pero quedarse corto si hay llamadas VoIP, cámaras, acceso remoto, múltiples enlaces de Internet o inspección de tráfico cifrado. Cuando el equipo se satura, el resultado puede parecer un problema del proveedor de Internet: lentitud, llamadas entrecortadas y desconexiones. Dimensionar correctamente evita comprar dos veces.
Casos donde la administración marca una diferencia real
Piense en una oficina que instala WiFi para empleados y visitantes en la misma red. Un visitante conecta un equipo comprometido y empieza a explorar dispositivos internos. Con segmentación adecuada, la red de invitados solo llega a Internet y no puede ver impresoras, archivos compartidos ni estaciones de trabajo.
O considere a un gerente que necesita acceso a un servidor desde su casa durante una emergencia. En vez de publicar ese servidor directamente en Internet, una VPN con autenticación adecuada permite el acceso autorizado y deja un registro de la conexión. Si el empleado cambia de puesto o deja la empresa, ese acceso puede revocarse de forma ordenada.
En Puerto Rico, la continuidad también exige pensar en apagones, fluctuaciones eléctricas y fallas de conectividad. Un firewall puede trabajar con enlaces de Internet alternos y facilitar una recuperación más rápida, pero necesita estar acompañado por baterías, configuraciones respaldadas y un plan que defina qué servicios se priorizan. La seguridad no debe separarse de la disponibilidad.
Cuándo revisar su firewall actual
Una revisión es recomendable si su empresa creció, abrió una ubicación, adoptó telefonía VoIP, movió aplicaciones a la nube o aumentó el trabajo remoto. También si nadie puede explicar qué reglas existen, quién tiene acceso VPN o cuándo fue la última actualización del equipo.
Las señales más urgentes son lentitud frecuente sin causa clara, alertas que nadie revisa, WiFi de invitados mezclado con la red interna, puertos abiertos por años y configuraciones que solo conoce un técnico externo. Estos problemas no siempre generan una interrupción inmediata, pero elevan el costo y la complejidad cuando ocurre un incidente.
La pregunta útil no es si su empresa tiene un firewall. Es si alguien con responsabilidad definida lo está revisando, actualizando y ajustando según cambia su operación. Contar con esa respuesta antes de una emergencia permite que su negocio siga conectado, protegido y funcionando.
¿Quiere saber cómo está su negocio?
Le hacemos una evaluación gratuita y sin compromiso de su red y su seguridad, y le entregamos un informe claro con prioridades y costos, en español y sin tecnicismos.