Respaldo externo de datos empresariales seguro
Un servidor puede fallar un lunes a las 9:00 a. m. Un empleado puede borrar una carpeta crítica. Un ataque de ransomware puede cifrar archivos compartidos y detener facturación, citas, inventario o acceso a expedientes. Para una empresa en Puerto Rico, el respaldo externo de datos empresariales también debe responder a una realidad adicional: apagones prolongados, fluctuaciones eléctricas y huracanes que pueden afectar la oficina completa.
La pregunta no es si sus archivos tienen una copia. La pregunta es si esa copia está fuera del alcance de la falla, si se puede restaurar con rapidez y si alguien ha comprobado que funciona. Una copia que nunca se prueba puede dar una falsa sensación de seguridad justo cuando el negocio más necesita recuperarse.
Qué debe proteger un respaldo externo de datos empresariales
No todos los datos tienen el mismo valor operativo. La información que se debe respaldar no se limita a documentos de Word o hojas de cálculo. Una estrategia bien diseñada identifica qué sistemas sostienen la operación y en qué orden deben volver a funcionar.
Para muchas pequeñas y medianas empresas, esto incluye archivos del servidor, bases de datos de aplicaciones, sistemas de contabilidad, expedientes de clientes o pacientes, configuraciones de red, máquinas virtuales y archivos de trabajo almacenados en Microsoft 365. También puede incluir configuraciones de teléfonos VoIP, cámaras, sistemas de punto de venta y equipos especializados, según la operación.
El control técnico debe ajustarse al tipo de información. Una base de datos activa requiere copias consistentes que puedan restaurarse sin corrupción. Un servidor virtual requiere imágenes completas y puntos de recuperación. Los documentos colaborativos en la nube pueden requerir una copia independiente de las funciones nativas de retención de la plataforma. El resultado es concreto: la empresa sabe qué puede recuperar, desde qué fecha y cuánto tiempo tomará.
Una carpeta sincronizada no siempre es una copia de seguridad
Este es uno de los errores más comunes. OneDrive, Google Drive, Dropbox y otras plataformas de sincronización son excelentes para colaborar, pero sincronizar no equivale automáticamente a respaldar.
Si una persona borra una carpeta y el cambio se sincroniza, el borrado puede replicarse en todos los dispositivos. Si un archivo se cifra por ransomware, esa versión cifrada también puede propagarse. Las opciones de historial y papelera ayudan, pero tienen límites de tiempo, capacidad y administración. No deben ser el único plan para recuperar información crítica.
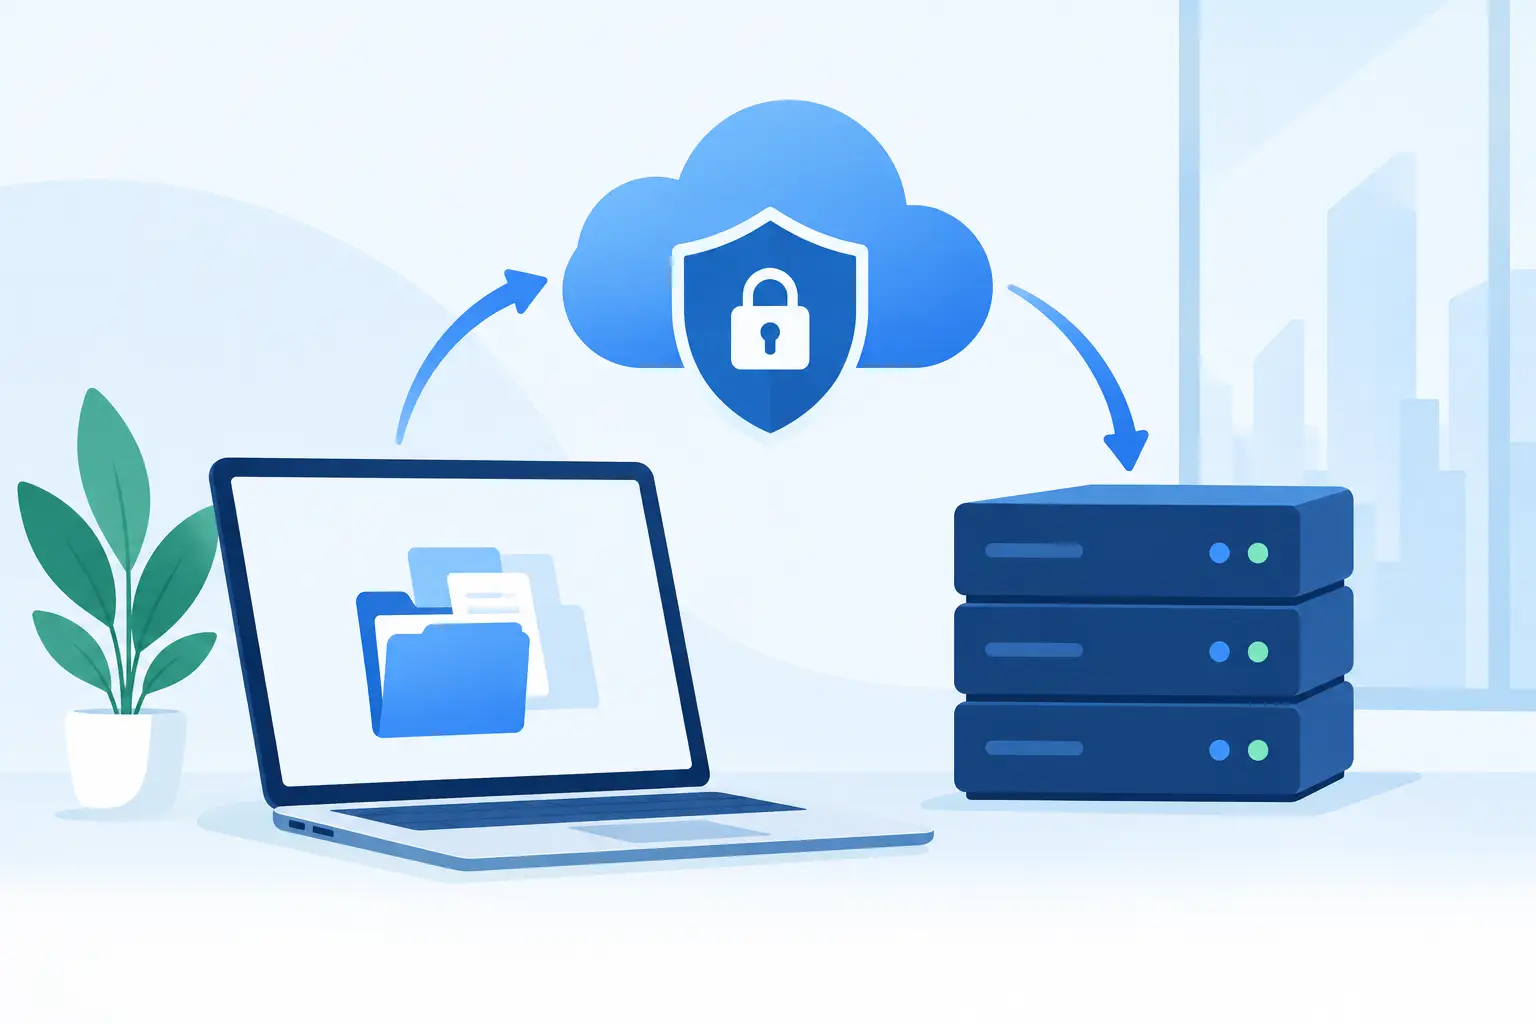
Lo mismo ocurre con un disco USB conectado permanentemente al servidor. Puede ser útil como parte de una estrategia, pero no protege si hay robo, fuego, sobretensión, inundación o ransomware que alcance las unidades conectadas. El respaldo externo debe existir en una ubicación separada y con controles que impidan alterar o borrar las copias con facilidad.
La regla 3-2-1-1-0 aplicada al negocio real
Una forma práctica de evaluar una estrategia es la regla 3-2-1-1-0. No es un adorno técnico ni una garantía automática, pero ayuda a detectar brechas importantes.
- Mantenga al menos tres copias de los datos: la producción y dos copias adicionales.
- Use dos tipos de almacenamiento distintos, por ejemplo, almacenamiento local protegido y nube administrada.
- Conserve una copia fuera de la oficina o fuera de la ubicación principal.
- Mantenga una copia inmutable o desconectada, que no pueda modificarse durante un periodo definido.
- Logre cero errores no verificados mediante monitoreo, alertas y pruebas de restauración.
La copia local suele ofrecer recuperaciones más rápidas para archivos grandes o servidores completos. La copia externa protege frente a eventos que afectan el lugar físico. La copia inmutable añade una capa importante contra ransomware, porque evita que un atacante con credenciales administrativas borre o cifre también los respaldos.
No todas las empresas requieren la misma capacidad ni el mismo gasto mensual. Una clínica con expedientes electrónicos, una financiera o un comercio que procesa transacciones necesita una evaluación más rigurosa que una oficina con archivos básicos. Sin embargo, todas necesitan separar la copia de seguridad de la infraestructura que puede fallar.
La recuperación es el resultado que realmente importa
Un respaldo solo tiene valor si permite retomar operaciones dentro de un tiempo aceptable. Por eso conviene definir dos métricas en lenguaje de negocio.
El objetivo de punto de recuperación, conocido como RPO, responde cuánto trabajo está dispuesto a perder. Si el sistema se respalda cada 24 horas, una falla a mitad del día podría implicar perder hasta un día de cambios. Si se realizan copias cada hora, la pérdida potencial disminuye, aunque aumenta el consumo de almacenamiento, ancho de banda y administración.
El objetivo de tiempo de recuperación, o RTO, responde cuánto tiempo puede estar detenido el negocio. Recuperar una carpeta puede tomar minutos. Restaurar un servidor completo, una base de datos grande o varios sistemas luego de un evento mayor puede tomar horas o más. La meta no es prometer recuperación instantánea en todos los casos, sino establecer expectativas realistas, documentadas y alineadas con el impacto de cada sistema.
Una concesionaria, por ejemplo, puede priorizar el acceso al sistema de ventas y financiamiento antes que archivos históricos. Una oficina médica puede priorizar agenda, comunicaciones y expedientes. Un WISP puede requerir primero configuraciones, sistemas de monitoreo y servicios de autenticación que sostienen la conectividad de sus clientes. El orden de recuperación debe reflejar cómo trabaja la empresa, no una lista genérica de equipos.
Riesgos locales: energía, clima y conectividad
En Puerto Rico, la continuidad no puede depender únicamente de que un proveedor de nube tenga centros de datos fuera de la isla. Eso protege las copias, pero la empresa todavía necesita planificar qué ocurrirá si pierde electricidad, Internet o acceso físico a la oficina.
Una batería UPS ayuda a apagar equipos correctamente y a soportar interrupciones cortas. Un generador puede extender la operación. Una conexión secundaria puede mantener servicios esenciales. Ninguna de estas medidas sustituye el respaldo externo, pero juntas reducen el tiempo fuera de servicio.
También hay que revisar la velocidad de carga disponible. Subir varios terabytes a la nube luego de una falla puede tomar demasiado tiempo con una conexión limitada. En esos casos, una combinación de copia local y copia externa suele ser más adecuada. La copia local permite restaurar rápido; la externa cubre el escenario de pérdida total de la ubicación.
Cumplimiento, confidencialidad y acceso controlado
Cuando una empresa maneja información médica, financiera, personal o de tarjetas, la protección del respaldo tiene implicaciones regulatorias y contractuales. HIPAA, PCI DSS y requisitos de clientes o aseguradoras pueden exigir controles específicos de acceso, cifrado, retención y registro de actividad.
La respuesta no es guardar todo indefinidamente. Retener información por más tiempo del necesario también puede aumentar exposición, costo y complejidad. La política debe definir qué se respalda, durante cuánto tiempo, quién puede solicitar una restauración y quién tiene privilegios para administrar las copias.
El cifrado debe proteger los datos durante la transmisión y mientras están almacenados. Las credenciales administrativas deben usar autenticación multifactor y no depender de una sola persona. Si el dueño de negocio, un empleado clave o un suplidor deja de estar disponible, la empresa debe conservar control documentado sobre sus cuentas, llaves de cifrado y procedimientos de recuperación.
Pruebas que convierten una promesa en un plan
El fallo más peligroso suele descubrirse durante una emergencia: un respaldo incompleto, una contraseña perdida, una licencia vencida o una restauración que tarda más de lo esperado. Por eso las pruebas deben ser parte de la administración regular.
Una prueba útil no consiste solo en confirmar que un trabajo terminó con una marca verde. Debe restaurar archivos seleccionados, validar que abren correctamente y, según la criticidad, recuperar una aplicación o servidor en un entorno controlado. El informe debe indicar la fecha de la última copia exitosa, los errores detectados, las acciones tomadas y el resultado de las pruebas.
Netblue IT Consulting aborda esta decisión desde la continuidad operativa: primero identifica sistemas y riesgos, luego define prioridades de recuperación y finalmente administra las copias con monitoreo y documentación. Así se evita pasarle la bola entre el proveedor de correo, el de servidores, el de Internet y quien instaló la red cuando surge un incidente.
El respaldo externo de datos empresariales no se compra una vez y se olvida. Cambia cuando la empresa añade empleados, migra aplicaciones, adopta Microsoft 365, abre una sucursal o incorpora datos más sensibles. Revisarlo antes de la próxima interrupción permite tomar decisiones con tiempo, costos claros y una recuperación que responda a las necesidades reales de su operación.
La tranquilidad no viene de tener un disco guardado en una gaveta. Viene de saber que, aun cuando falle el equipo, la energía o la oficina, su negocio puede volver a trabajar con información disponible, protegida y verificada.
¿Quiere saber cómo está su negocio?
Le hacemos una evaluación gratuita y sin compromiso de su red y su seguridad, y le entregamos un informe claro con prioridades y costos, en español y sin tecnicismos.